




總統府上週末傳出電腦系統遭到不明駭客入侵,驚動全台。客戶涵蓋國防部、外交部、警政署的資安公司奧義智慧,共同創辦人吳明蔚告訴《天下》,綜合此前中油、台塑、力成等事件一路來看,這次總統府遭駭研判應該屬於APT(Advanced Persistent Threat,持續滲透性攻擊)攻擊類型。
具數據科學專業的民眾黨立委高虹安也推測,駭客手法類型屬於APT,是「最難防的一種」。
無獨有偶,日前中油被駭事件,也遭PTT網友爆料,事發前半個月就觀察到有駭客持續對中油進行APT攻擊。不排除最後就是在持續攻擊下被駭客找到破口,成功入侵並癱瘓中油。
儘管目前府方對外公開案件訊息極少,但吳明蔚指出,「可以存取到(會談密件)如此機密的檔案,攻擊者一定很強」,「能夠做到這種地步的很有限,不會是普通駭客。」
APT攻擊到底是什麼?又有多可怕?為什麼從中油到總統府,可能都是中了這一招?
可怕之處1:高針對性,不達目的不罷休
APT是一種資安攻擊類型,簡單來說是針對特定對象所進行的多重、多方位網路攻擊。
APT不是單一形式的攻擊手段,而更像是發動一場網路戰爭。
典型的策略是從情報蒐集開始,到病毒或惡意程式植入。期間攻擊者可能會採取多種手法,如惡意軟體、弱點掃描,也包括利用內部間諜進行破壞。即便防毒程式擋下其中一、兩次攻擊,也不代表威脅就被消滅,而是會換個方式繼續攻擊。
這一過程可能會可能持續數天、數週、數月,甚至是以年為單位,不過一旦部署完成,最後發動攻擊可能只需數分鐘時間,就能達到大面積的傷害。
其實根據高虹安分析,不只是中油與總統府,今年3月以來很多能源、醫療、甚至半導體和電子大廠都遭遇到偏向APT的資安攻擊。這種類型攻擊之所以是目前資安攻擊中最難防禦的一種,就是因其具有「持續性」,且非常「針對某特定目標」。
以中油案為例,一名國內資安專家向《天下》分析,駭客就是透過APT攻擊成功入侵,再使用一種稱為「pass the ticket」的高難度手法取得特殊許可權,改寫認證系統,就像開了一道後門,最後再於企業內部散布勒索軟體,大範圍加密資料造成營運中斷。
「大約今年4月,我們就看到一些國際駭客都在利用這種手法,說實話非常先進,」這位資安專家說。
可怕之處2:潛伏期長,難以察覺
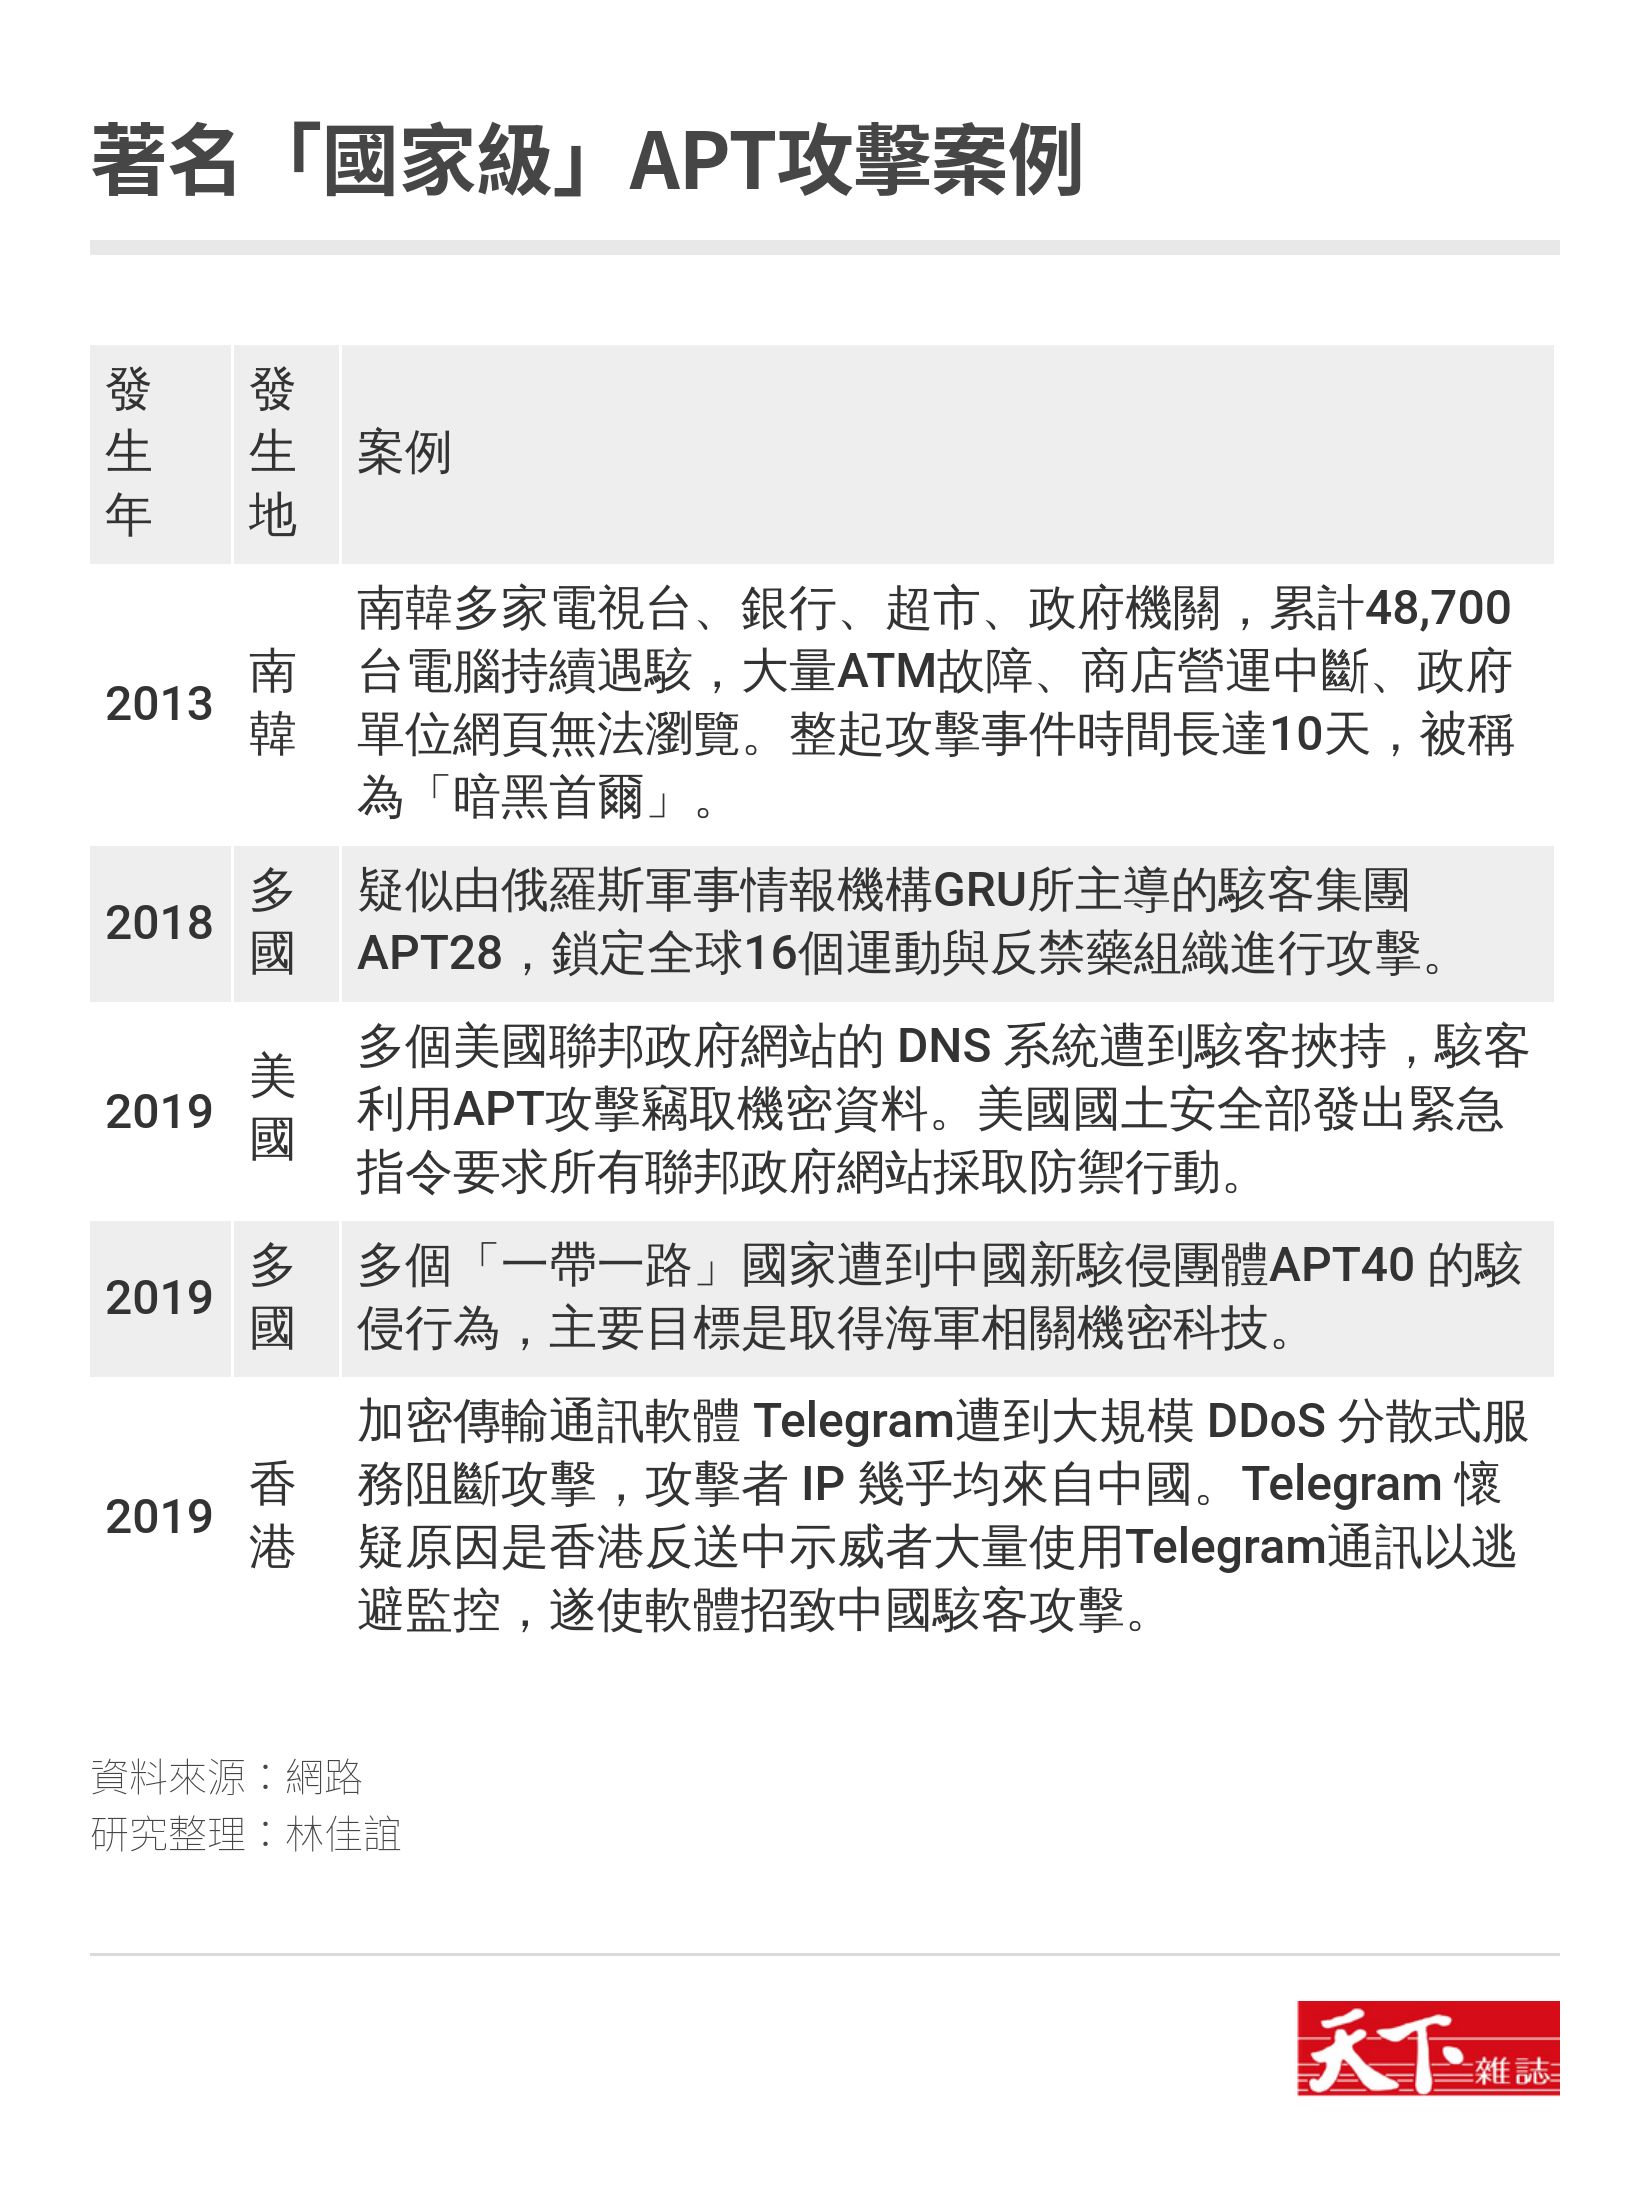
史上最著名的APT攻擊案例,就是南韓的「暗黑首爾」(Dark Korea)。
2013年3月間,南韓遭遇史上最大規模駭客攻擊。連續10天,從電視台、銀行、超市,到政府機關,累計4萬8700台電腦遇駭,大量ATM故障、商店營運中斷、政府單位網頁無法瀏覽。
南韓科學與資訊科技未來規劃部(MSIP)在事後調查報告中指出,這是北韓主導的有預謀攻擊,且至少是從一年以前就不斷入侵目標機關的電腦,植入各種惡意程式,並設定在320同時發動攻擊。
「駭客攻擊往往所花的時間比我們想象要更久,」資策會資安所所長毛敬豪告訴《天下》,外界看到一些駭客發起攻擊好像很迅速,但事實上前面的潛伏期不知道有多長時間。
毛敬豪進一步解釋,駭客在攻擊部署時,可能會把沒有直接攻擊價值的主機,大量植入病毒作為僵屍電腦,平常沒事就潛伏不動,有需要時就變成駭客發動大規模攻擊的工具。
正因為需要長時間部署,發動APT攻擊也意味成本更高。因此通常這類駭客都是組織性行為,甚至背後有國家力量支持。過去包含中國、北韓、伊朗、俄羅斯,還有美國、以色列等,都是經常被資安專家點名是APT攻擊背後的國家力量。
微軟威脅情報中心(Threat Intelligence Center)就曾在2018年揭露,偵測到來自 APT28 駭客集團在2020東京奧運前,鎖定球 16 個運動與反禁藥組織展開攻擊。APT28被資安業界普遍認為是由俄羅斯軍事情報機構GRU所主導的駭客集團,主要攻擊對象為各國政府、軍事及資安組織。
此次總統府電腦遭駭,也有國安高層在第一時間對媒體透露,已掌握攻擊來源疑似是境外(中國)網軍入侵,然後透過熟悉國內政情與媒體生態的對象,編製成刻意目的訊息後發出。
可怕之處3:狡猾偽裝,犯案後善於故佈疑陣
APT攻擊更可怕之處,在於真假難辨。有些表面上看似隨機撒網的勒索病毒,也只是APT駭客的一種偽裝,實際上可能另有目的。
「一般人看到勒索病毒就以為是要錢,事實上這個勒索病毒可能只是用來掩蓋證據,」吳明蔚說。
吳明蔚解釋,有時駭客真正目的可能是竊取內部機密資料,只是在做案完成後丟一個勒索病毒,將所有事證、足跡,連同企業資料全部加密起來,讓人以為是勒索,實際上是故佈疑陣,破壞案發現場。這種情況若事後要鑑識調查,「雖然不是沒辦法抽絲剝繭,但難度很高。」
例如此次中油遭受勒索病毒攻擊,一名資深資安專家就對《天下》分析,從中油案發後多日營運仍難恢復,就值得懷疑駭客的真正目的有可能不是贖金。
下一個目標是台電?
按照一般犯案邏輯研判,「這樣下去下一個目標一定是台電!」另一名任職於外商的資安顧問也表示類似看法,在所有民生關鍵基礎設施中,比起水力、瓦斯,癱瘓供電最能民眾感受到衝擊。
趨勢科技台灣區總經理洪偉淦接受《天下》採訪時同樣坦言,「如果接下來台灣還有其他關鍵基礎設施會被攻擊,並不令人意外。」
「很多國家的關鍵基礎設施攻擊其實一直在發生,這樣的攻擊並沒有停息過,」洪偉淦說,包含其他行業,過去這一兩年來有很多資安攻擊都會造成受害組織營運中斷,只是若與民生無關,外界可能就不知情。
但前國安會專委吳怡農撰文指出,過去政府不斷倡導「資安即國安」,但這些攻擊卻未被有效阻絕,每個核心政府單位的資訊都曾被成功滲透。然而每次傳出資安事件後,往往也只是將電腦「清理乾淨」就結案了事,並未進一步檢視系統性的威脅。
面對一波又一波的駭客攻擊,奧義智慧共同創辦人吳明蔚呼籲,檢調當局、受害企業與機構,不能只是一次性地將病毒清乾淨就算了,而是應該拉高層次,真正找出背後的組織性行為與來源,擬定長遠對策。
「一路這樣打,一件比一件大條,整個震懾民心的效果很強,」吳明蔚沈重地說,這次事件務必別再淪為口水戰,一定要徹底啟動調查,將案件查個水落石出,並對外界公告交代。(責任編輯:洪家寧)
